CORS 代表跨源资源共享 (Cross-Origin Resource Sharing)。它是浏览器的一种规则,用于决定在一个源上运行的 JavaScript 是否可以获取另一个源的资源。HLS 播放涉及多种资源类型:主清单、变体播放列表、媒体分片、字幕,有时还包括加密密钥。如果其中任何一个端点返回了错误的 HTTP 响应头,即使 URL 在技术上是可以访问的,播放也会失败。
用于对比的已知正常 CORS 响应
我们使用 Origin: https://freem3u8.com 请求了公共 Mux 主播放列表。响应返回了 HTTP 200 和 Access-Control-Allow-Origin: *;浏览器端的检测器随后将其归类为一个包含单一主机名上的五个变体流的主播放列表,并且没有解析器警告。以此响应模式作为基准,同时对需要凭据的流应用更严格的来源规则。
为什么错误只出现在浏览器中
像 VLC、ffmpeg 或原生移动端播放器这样的工具并不强制执行与浏览器相同的 Web 安全策略。这就是为什么一个视频流可能在某一环境中播放正常,却在普通网页上失败。基于浏览器的播放器之所以好用,正是因为它完美复现了这种客户端的安全限制。
最重要的 HTTP 响应头
Access-Control-Allow-Origin应该允许请求的站点,或者在合适的情况下使用*。Access-Control-Allow-Methods应该支持浏览器所使用的方法。- 当涉及自定义请求头时,
Access-Control-Allow-Headers就会起作用。 - 如果凭据或 cookie 是请求的一部分,那么通配符 (
*) 规则将不再适用。
最小公共视频流响应头示例
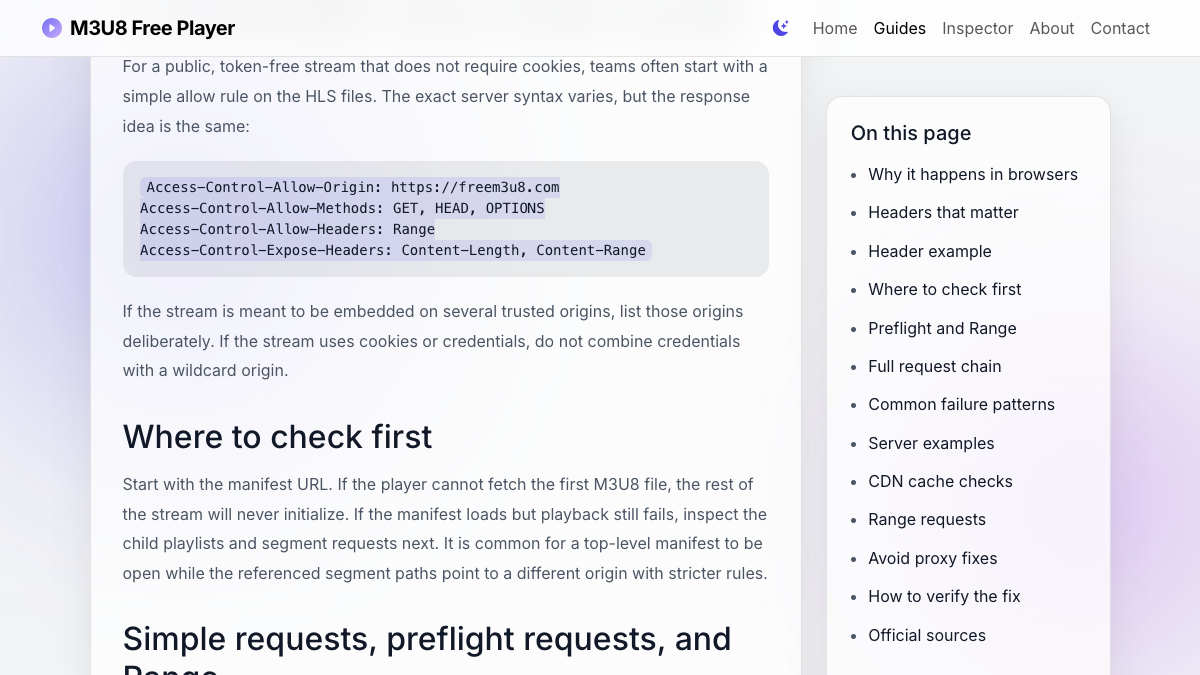
对于不要求开启 cookie 且无令牌 (token) 的公共视频流,开发团队通常会从一个对 HLS 文件的简单允许规则开始。确切的服务器端配置语法各有不同,但响应的理念是一致的:
Access-Control-Allow-Origin: https://freem3u8.com
Access-Control-Allow-Methods: GET, HEAD, OPTIONS
Access-Control-Allow-Headers: Range
Access-Control-Expose-Headers: Content-Length, Content-Range
如果视频流准备嵌入到多个受信任的源站,请明确列出这些源。如果视频流使用 cookie 或凭据,请不要将凭据与通配符源 (*) 结合使用。
首先应该检查哪里
从主清单 URL 开始检查。如果播放器无法成功获取第一个 M3U8 文件,之后的视频流绝不可能初始化。如果清单加载成功但播放仍然失败,接下来请检查子播放列表和媒体分片请求。一种常见的情况是,顶级清单是开放访问的,但其引用的分片路径指向了一个具有更严格规则的其它源。
简单请求、预检请求和 Range
一些 HLS 请求是简单的 GET 请求,而另一些则可能根据请求头、凭据或播放器的行为触发浏览器的预检请求 (preflight)。预检请求使用 OPTIONS 询问服务器是否允许执行实际请求。如果你的服务器对 GET 响应了正确的响应头但拒绝了 OPTIONS,那么媒体请求在下载分片前就会直接失败出局。
对 Range 的处理是另一个常见的盲点。媒体播放器可能仅请求文件的一部分,尤其是在下载碎片化 MP4 或执行进度条跳转时。如果浏览器发送了 Range 标头,而服务器没有允许或没有暴露相关的响应头,调试的过程就会显得前后矛盾:清单明明可以读取,但播放或跳转依然会崩溃。
检查完整的 HLS 请求链
主清单
第一次请求最终决定了播放器能否解析出可用的分辨率和码率版本。
变体播放列表
每一个画质级别可能位于带有独立响应头的不同路径或不同 CDN 服务器主机上。
媒体分片
如果 .ts 或碎片化 MP4 分片的请求被阻止,播放也会在解析成功后依然失败。
密钥和字幕
加密的视频流和外挂字幕会增加额外的请求,它们同样需要通过浏览器的访问安全审查。
常见的现实场景模式
一个频繁出现的错误是:在不同于主 API 域名的 CDN 上生成带有签名的分片 URL,而该 CDN 却没有返回跟主请求一样的响应头。另一个常常疏忽的地方是:允许了对主清单的 GET 请求,却忘记了由于分片源站点的响应机制不同,浏览器仍然可能会驳回下游的请求。
如果 HLS 请求链中的任何一层被阻止,即使第一个请求的 URL 看起来一切正常,播放器也会在后续实际播放阶段暴露出该问题。
服务器与 CDN 配置示例
确切的语法取决于你的技术栈,但浏览器需要的基本结果是一致的:清单、变体流、分片、字幕和密钥都必须返回一致兼容的跨源响应头。
# 针对公共 HLS 文件的 Nginx location 配置示例
location /hls/ {
  add_header Access-Control-Allow-Origin "https://freem3u8.com" always;
  add_header Access-Control-Allow-Methods "GET, HEAD, OPTIONS" always;
  add_header Access-Control-Allow-Headers "Range" always;
  add_header Access-Control-Expose-Headers "Content-Length, Content-Range" always;
}
对于 S3 或兼容 S3 协议的存储,请直接在存储桶 (Bucket) 级别配置 CORS,而不是在使用播放器的网页上硬搞。对于 CDN 端点设置,请确认 CDN 在每一类 HLS 对象上都转发或设置了请求头,而不仅仅是为 .m3u8 清单文件开绿灯。
CDN 缓存及响应头传播检查
更改 CORS 设置后,请确认 CDN 实际上正在提供包含了新响应头的内容。很多团队更新了源站的配置,却继续收到没有包含新策略缓了存的分片响应内容。请不仅检查源存储 URL,更要把注意力放在公共 CDN 边缘的 URL 的响应头。如果 CDN 对于 .m3u8、.ts、.m4s、字幕文件或密钥文件有着相互独立的缓存行为和规则,请务必分别验证其响应。
- 修改 HTTP 响应头配置后,务必清空或让 CDN 重新验证已缓存的主副清单文件和具有代表性请求段上的分片文件。
- 确认服务器的重定向动作不会把客户端请求引向到一个具有完全不同 CORS 配置规则的另一主机域名下。
- 同步进行顶层清单和底层资源的校验测试,包含测试主入口文件以及至少一条分支列表或某个单一片段网络地址。
- 在正常浏览器会话以及无痕模式内,对比不同态下的响应头差异参数捕捉对于携带验证访问权限方面暗藏的盲区。
范围请求 (Range) 和暴露头
部分高规格媒体流使用基于字节跳跃范围 (byte-range) 形式索要资源区间。倘若你们家 CDN 的策略洗牌抹掉了涉及范围申请往来相关的部分标头属性,那就必定会遭遇“列表结构清楚无损,视频本体就是放不通”这种极其矛盾痛苦的异常表征。除错排障时务切同时对比主播放集锦文档、某单轨从级路线以及切实切片的实质传输抓包表现差异。
- 凡是有预期引来探测访问可能之处均需明确挂载并放行
GET、HEAD以及OPTIONS准入标签。 - 别指望纯页面级别的权限设置就能万事大吉包打天下。
- 当客户端面临探究文件片段尺寸总长之需的时候必须显式释出涵盖
Content-Length跟Content-Range的标头字段。 - 将私有鉴权频道的放空条例同宽泛性的无障碍公域 CORS 规范划清界限各自隔离执行。
避免使用凑数的代理服务掩盖问题
临时租个开放型免费的 CORS 中转代理工具,也许乍一试跑通了测试,但这般做派后头跟着的是隐私黑洞、常年宕机、回源错乱连同遭盗刷的深重包袱。对于正式投入商业运营生产态的系统,硬着头皮迎难而上在实际承载影音片库的原生母站及交付边缘节点直面解决头文件适配,方可让各地用户浏览器真切受领来自物权把控方纯正下发的原旨放开政策。
如何验证你的修复成效
在调教校准好服务器首包应答设置之后,移步至现网直连的播放大厅再次导入原味线路检阅查收流媒体呈现风貌。若原先闭锁主目录已顺利进驻且相关解析分辨率与带宽阵列纷纷浮现,则象征最要命的总阀门放行路障宣告扫除。如果片刻后仍旧歇菜崩盘,那说明还要接着探身至底端分段层面敲打排错或是挖掘格式底层水土不服引发的卡喉隐患。
在返场重测全程里务求留神盯紧由浏览器内置开发者控制面板输出的网络往来详情纪要。重中之重的关键线索不仅落在看画面出不出影,其内核本质在于精准捕捉哪一条调用是从此前的“被墙 (blocked)”华丽翻盘变身成“通行 (successful)”。标准稳妥的确诊疗效能做到的是:保障包含指引总录、划拨调度的隶属播放轨连同打头阵首发试水的各段视听实体包裹,都能从你的真人访客往后将要高频走账并共生享用的统一本源阵地完整收发顺畅呼应的合格配伍准入放行凭证。
官方参考及知识延伸
- MDN: 跨源资源共享 (CORS) 全方位收录记述探讨简易请求、预检机制、授权携身符与各色标头反馈响应的技术规格详解。
- MDN: 缺少 Access-Control-Allow-Origin 专门破题解答因缺漏允许寻访白名单字段惹出浏览器抵触拒不加载的相关故障机理。
- Cloudflare CORS 缓存文档 剖玄析微响应头繁衍扩展扩散常态特性,以及释明因何在拔本塞源更替底层标尺后,端侧所获残存过时 CORS 标准头文件的个中奥妙玄机。